최근 마이크로소프트는 물론, 미국 정보기관과 은행에서 시스템 장애가 잇따랐던 가운데 공공 기관과 기업의 정보 시스템에 널리 쓰이는 자바의 취약점이 파악돼 미국 정부가 경고에 나섰습니다.
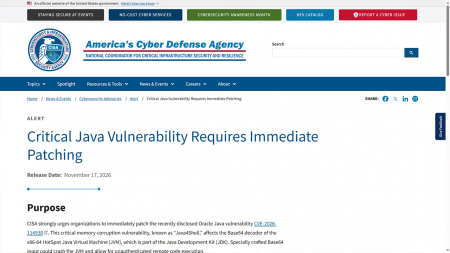
미국 사이버 보안·인프라 보안국은 자바에서 인증 없이 원격으로 악성 코드를 실행할 수 있는 고위험 취약점이 확인됐다면서 긴급 패치를 권고했습니다.
보안국은 "각 기관과 조직에 최근 공개된 오라클 자바에 영향을 미치는 심각한 보안 취약점에 대해 즉각적으로 패치를 적용할 것을 촉구한다"고 밝혔습니다.
또 "이번 취약점은 메모리의 허용된 범위를 벗어나 데이터를 기록하는 '범위 밖 쓰기' 문제를 가리키며, 특정 조건에서 서비스 거부 또는 원격 코드 실행으로 이어질 수 있다"고 경고했습니다.
YTN 이승윤 (risungyoon@ytn.co.kr)
[저작권자(c) YTN science 무단전재, 재배포 및 AI 데이터 활용 금지]